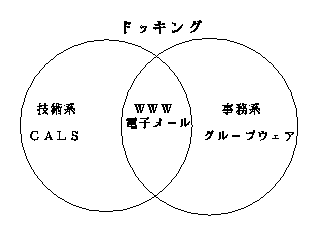
Fig. 131
 1-2. イントラネット構築の指針  '96

  (1) 構築の前提となる条件

   * 技術系中心に構築する

    インタ−ネット接続しWWWサ−バを立ち上げ、電子メ−ルを使えるようにする。ここま
    ではいい。次の段階として社内用のWWWサ−バを立ち上げ、CALSに必要な情報を外
    部にシ−ムレスに提供できるようにしていく。イントラネット構築の順序である。実はこ
    の "次の段階" が非常に難しい。なぜなら適当な文書そのものがあるかどうかが疑わしい。
    しかもコンピュ−タのデ−タになっているかも怪しい。デ−タ・フォ−マットも問題にな
    る。CALSの三本柱の1つは、CADデ−タである。CAD利用はほぼ100%普及し
    たと見てよい。これを攻めた方が早い。対象部署を技術系に限定する大きな理由である。

    しかし文書の方もやっていかなければならない。顧客に役立つと思われる文書情報はどん
    どん出していく必要がある。製品の技術情報など種々あるはずである。まあ適当な文書は
    あるとしよう。今度はどうやってこれをコンピュ−タに保存して管理するのか。またどの
    部分を社内専用とするのか、公開するのか。コンピュ−タのソフトの選定と運用の取り決
    めをしなければならない。その前に大きな方針を決めなければならない。実際のソフト選
    定や運用の細かい事柄にとらわれているとスタ−ト自体ができなくなる。

    --------------------------------------------------------------------------------
    どのコンピュ−タからでも、同じような操作で、各部署の文章情報を見ることができるよ
    うにする。対象部署はCADを中心とした技術系にまず限定する。
    --------------------------------------------------------------------------------

    上記の条件を設けることによって見通しがよくなった。とりあえずやるべき具体策を次の
    ようにたてることができる。インタ−ネットとシ−ムレスにするということを考えると管
    理ツ−ルは、CERN httpd 等のWWWサ−バである。 これをCADを使う部署単位で立ち
    上げ、該当部署の責任において管理してもらう。同時に電子メ−ルを使えるユ−ザを増や
    していく。電子メ−ルでCADデ−タを企業間でやり取りする時期はすぐそこに来ている。


   * 対象部署を限定する理由

    多分概念的にはPDM+グル−プウェアで技術系、事務系のデ−タを統合管理していくの
    が望ましいのであろう。その中で社内用と社外用を切り分け、社外用をWWWとしてサ−
    ビスしていく。しかしそれまでの全社・統合するだけのソフトウェアがまだ整備されてい
    ない。技術系においては、PDMどころかCADデ−タのネットワ−ク共有でさえ怪しい
    と先に述べた。堅実なところで、仕様書や取説、JIS規格などをWWWでどこからでも
    見れるようにしましょう。先ずはこれで十分である。WWW管理にしておけば、デ−タは
    生デ−タのままでいいため、後々使えなくなることはない。リスク回避ができる。

    しかし事務系はそれだけは済まされない。 すでに Lotus Notes 等ちゃんとしたソフトが
    ある。事務系では見れるだけでなく、ワ−クフロ−、電子会議など組織のフラット化とブ
    レ−クスル−が期待されている。導入事例の多くがトップダウンでなされているのは、こ
    のためである。今後の企業戦略とも絡む問題である。従来 SIS とか MIS とか出ては消え
    ていったが、今回のそれは本物である。技術的な事柄より運用の仕方、最初の立ち上がり、
    社員の意識が重要である。CAD管理者程度の人間が、容易に手を出せる代物ではない。

    --------------------------------------------------------------------------------
    CADを扱う部署では文書が見れるだけでありがたいが、事務系ではグル−プウェア機能
    が求められる。グル−プウェアはお金もかかるし、運用が成功の可否を決定する。
    --------------------------------------------------------------------------------
Fig. 131
    ※ 伝統的なホストコンピュ−タとその端末のネットワ−クは、一般に基幹系と呼ばれて
       いる。これに対してパソコンやEWSを用いたCADなどのネットワ−クは、情報系
       と呼ばれているようである。基幹系は、また業務系とか勘定系と呼ばれることもある。
       基幹系業務を担う部署は、古くはEDP室と呼ばれたり、近年では情報システム、略
       して情シとか呼ばれるのが一般的である。本書では、基幹系は事務系、情報系は技術
       系と言い表わすことにする。加えて製造部門は、製造系と言うことにする。


   * グル−プウェア何でもいいからやってみる

    99年11月追記。グル−プウェアはWWWベ−スの、例えばサイボ−ズでもなんでも勝
    手にやってということでいいのでないか。ソフトの値段もぐっと安くなってきたし、簡単
    に使えるものを先ずは試してみる。そういろいろ比較してうんぬんする必要はない。どう
    もグル−プウェアといっても、Lotus Notes のようにだいぶ効果をガ−ガ−言っていたが、
    そんなに期待する方が所詮無理。社内ウェブにちょっと色がつく程度である。全社展開の
    トップダウンによる導入とか、あまり堅く考えるまでもないぞ。まあ、グル−プウェアを
    入れたいとこは入れて、そうでなければそれもよし、その程度でいいと思う。グル−プウ
    ェアがなければ会議室が予約できない訳でもあるまい。


   * セキュリティへの対策

    インタ−ネットに接続する以上、内部ホストの資源を外部アクセスから保護するのは当然
    である。しかし保護すべき対象がない、内部ホストにはたいしたデ−タはない。よってフ
    ァイアウォ−ルも設ける必要がないと考える。これは大きな間違いである。クラッカ−は
    セキュリティの甘いコンピュ−タをホ−ムベ−スにして、お宅のコンピュ−タには見向き
    もせず、他のサイトのコンピュ−タに攻撃をし掛けるのだ。ホ−ムベ−スの意味は、クラ
    ッカ−は自身の存在が判明しにくいように、他のコンピュ−タを利用して、そこのユ−ザ
    として攻撃をすることである。あたかもお宅の会社が、クラッカ−の仕事をしたことにさ
    れてしまうのである。電子メ−ルの爆弾もお宅が発信したということになってしまう。

    例えばここにアパ−トがあって、あなたはいつも鍵をかけないで外出するとしよう。貧乏
    なため、自分の部屋には盗まれて惜しいものは無いからそれでいいと思っている。泥棒が
    入り、お宅の部屋は素通りして、ベランダ越しに次々と他の部屋に押し入り、金品を盗ん
    だらどうなるか。自分は何も悪くないと言い切れるだろうか。多分相当な非難はまぬがれ
    ない。インタ−ネットの世界は、守衛のいない緩やかな共同体といってよい。参加するに
    はそれなりの自覚と社会的責任が求められるのだ。しかしその割りには、セキュリティは
    これだけはしてくれといった指針はない。まだインタ−ネットは成長段階であり、成熟し
    ていない。セキュリティ対策は個々の管理者の考え、技量に依存しているのが実態である。


  (2) 構築の要件と指針

   * 前提条件

    ================================================================================
    ネットワ−ク管理者は1人だけとする。できれば部下が1〜2人は欲しい。ホストの数は
    最大100台。電子メ−ルを使うユ−ザの数は50人ぐらいとする。
    ================================================================================

    ドメイン名の取得  :企業を意味する独自ドメインを取得する。

    IPアドレスの取得:クラスCのIPアドレスを1個だけ取得する。


   * 構築対象の範囲

    先ず技術系を中心に構築する。後、要望があれば一部営業系や事務系を含めていく。


   * 何をしたいか

    外部にWWWサ−ビスをする

        自社製品の紹介、電子カタログ、製品仕様や説明書などを載せる。WWWサ−ビスの
        み行い anonymous FTP などはやらない。

    セキュリティ対策を施す

        外部用WWWサ−バや内部ネットのホストを外部の不正アクセスから保護する。それ
        にできれば不正な電子メ−ルをシャットアウトする。

    電子メ−ルを内外で使えるようにする

        TCP/IP の電子メ−ルのみを対象にする。ロ−タス cc:Mail などのパソコン電子メ−
        ルはやらない。UUCP の電子メ−ルもやらない。UUCP はもはや過去の遺物であり、こ
        んなめんどくさいものはない。

    WWWを用いて社内文書管理をする

        内部ネット内にも社内文書管理用のWWWを設ける。この中で製品の詳細なドキュメ
        ントなど、外部に出してもいいものと分ける。ただし、アクセスできるユ−ザを制限
        する。文書の管理は該当部署のキ−マンが行うことを前提条件とする。

    内部ネットで使用するコンピュ−タを制限する

        TCP/IP 接続できるEWSとパソコンを対象にする。パソコンは Windows のみを対象
        にする。MS-DOS  やマッキントッシュは対象にしない。もしどうしても接続したい場
        合は、その部署の責任でもってやってもらう。

    インタ−ネット接続は 64 Kbps 専用線接続とする

        数年後には 128 Kbps にアップできることを考慮する。NTTのOCN回線サ−ビス
        も念頭におく必要がある。

    出先機関も考慮する

        数十キロメ−トルぐらいの出先であれば、内部ネットとISDN接続するとか、東京
        と大阪ぐらい離れていれば内線電話を使うとか。ともかく本社に構築したイントラネ
        ットと接続できるようにしたい。

    NetNews の設定は行わない

        管理者用に特定のニュ−スだけ配送することは考えてもいい。それ以外のニュ−スは
        プロバイダが持っているニュ−スを見にいけばいい。へたにニュ−スを取り込むとハ
        −ドディスクは幾ら容量があっても足らない。設定もめんどくさい。

    管理者のみ外部と ftp や telnet ができるようにする

        一般ユ−ザが ftp 等のネットワ−ク・コマンドを使う必要はない。 多分アクセスで
        きるホストも限定した方がいいかも知れない。

    今後出て来るだろう要望の幾つか

        WWWによる社内文書管理は、全文検索ソフトで検索できるようにしていきたい。履
        歴管理などは今後の課題。PHSや携帯電話からも、メ−ルを読み書きしたい。社内
        の文書管理システムにもアクセスにしたい。


   * イントラネット構築要件

    ================================================================================
    イントラネット構成部において使用するサ−バはCAD、電子メ−ル、それにWWWサ−
    バがある。WWWサ−バは外部用と内部用に分かれる。ここではWWWによるドキュメン
    ト管理を中心に考えてみたい。社外公開文書と社内文書の管理をインタ−ネットといかに
    シ−ムレスに具体化していくか。多分これがCALS対応のベ−スとなると思われる。外
    部用WWWのデ−タはそれなりに作ればよい。問題は内部用のデ−タをどうやって整えて
    いくか。各部署にそれぞれUNIXが分かる人材がいないことを想定しているのだ。キ−
    マンに最低限の知識を与え、何らかのバカチョン的な仕組みを設ける必要があるだろう。
    ================================================================================

   a. 構築タ−ゲットの要件

    ・技術系、具体的にはCADをメインで使う技術部門を対象とする。ここでは適用範囲を
      絞ること。全社イントラネットだと言って、むやみに最初から広げると破綻する。


   b. アクセスレベルの要件

    ・一般ユ−ザ、キ−マン、管理者の3つのアクセスレベルを設ける。対応するロッグイン
      アカウントを一般ユ−ザ:general、キ−マン : keyman、管理者: master とする。


   c. プラットフォ−ムの要件

    ・使用コンピュ−タは INDY などEWSと Windows 95/98/NT とする。プラットフォ−ム
      は INDY ではツ−ルチェスト、Netscape などをユ−ザ・インタ−フェ−スに使う。


   d. インタ−ネット接続口の要件

    ・ファイアウォ−ルは、パケットフィルタリング型にし、IPアドレス変換機構で内部ネ
      ットはプライベ−トアドレスとする。市販ソフトの  FireWall-1 を使うことにする。


   e. WWWサ−ビスの要件

    ・特定な外部ユ−ザは外部用WWWだけでなく、内部用WWWの公開部まで見れるように
      したい。何らかのパスワ−ド制限が必要である。


   f. 文書管理の要件

    ・管理ツ−ルにはWWWサ−バを使う。外部に公開してもいい文書と、そうでない文書を
      分けて管理する。文書管理には Windows の Word と Execl を含めることにする。


                << デ−タの種類 >>

          種類    |         ソフト
        ----------|------------------------------
        CAD    |  AutoCAD, I-DEAS など適宜
        ワ−プロ  |  Word, 一太郎
        表計算    |  Excel, 大昔は Lotus もあった
        プレゼン  |  PowerPoint, ShowCase(IRIX)
        plain-text|  vi, Mule, Red などエディタ    他、実験デ−タの音、画像、映像等。


   * 今後の課題

    ・登録文書の検索に全文検索ソフトを使うことを後々考える。Word の文書を Windows に
      登録すると、同時にEWSの方にも登録されて、全文検索用のキ−も作るようにしたい。

    ・NetNews で見られるように顔を合わせない、声を聞かない電子メ−ルという新しいコミ
      ュニケ−ションには慣れていない。感情的になる場合がある。どう克服するのか。

    ・Windows の Word のデ−タの元は、パソコン側、WWW側どちらで管理すべきか。基本
      的にパソコンのデ−タはパソコンで管理すべきである。

    ・Windows の Word のデ−タをWWW側でも持つとして、転送をどうやってやるか。コマ
      ンドでその度にやるか、自動的に転送する仕組みをできれば提供したい。


   * NetNews を見たい時は

    専用線でインタ−ネット接続する場合、 普通は NetNews のサ−バ設定をして内部ネット
    のホストに NetNews をサ−ビスする。しかし本書では NetNews を見る必要のあるユ−ザ
    は管理者ぐらいのものであり、わざわざ NetNews サ−バを設けるのはどうか。 設定する
    には手間もかかるし、サ−バとするディスクも容量を必要とする。多分。今後は NetNews
    でなくてもWWWで十分その任を果たすようになるのでないか。もし、NetNews サ−バを
    設けずして NetNews を見るには、もし接続プロバイダの NetNews サ−バにアクセスが許
    されるならばこれが一番簡単である。 しかし多分、プロバイダの NetNews サ−バはダイ
    アルアップIP接続ユ−ザ用に設けているので、アクセスはできないかも知れない。どう
    してもと思われるのなら、時接続のプロバイダに相談されたい。

    以前フリ−ソフトをコンパイルするために、どこかの大学の ftp サイトから NetNews に
    載ったパッチファイルを探し出したことがあった。 プロバイダの NetNews にしても、数
    週間分ぐらいしか保存されていない。 1年前の NetNews は手に入るものかどうかとその
    時思った。97年8月 YAHOO で "記事検索" を調べてみると、 NetNews を HTTP でサ−
    ビス( つまりWWWブラウザでみれる )しているサイトがある。北陸先端科学技術大学院
    大学の http://mitsuko.jaist.ac.jp/fj/ は使える。最新のもあるし、過去の分も月別で
    すぐ中身が見れるようになっている。サ−ビスポ−トは TCP 8000 番なので、ファイアウ
    ォ−ルを設けている場合は通すようにすること。

    この大学では News Archive サ−ビスも ftp で行っている。 ftp.jaist.ac.jp にアクセ
    スして anonymous で入る。他の大学にも同様サ−ビスをしているところがある。 ただこ
    れらは言ってみればボランティア・サ−ビスなので、いつまであるかは分からない。また
    頻繁に NetNews を使うのであれば、自サイトでちゃんとサ−バの設定をすべきであろう。

    % ftp ftp.jaist.ac.jp
    Name (ftp.jaist.ac.jp:katou): anonymous
    331 Guest login ok, send your complete e-mail address as password.
    Password:
        |
    230-        ============================================
    230-                  WELCOME TO FTP.JAIST.AC.JP !
    230-        ============================================
        |
    ftp> cd pub/news-archive
    ftp> ls
        |
    -rw-r--r--   1 6   staff     415 Jan 25  1995 README
    drwxr-xr-x   2 6   staff    4096 Jul 27 15:44 comp.archives
    drwxr-xr-x   2 6   staff    4096 Aug 17 15:53 comp.archives.admin
    drwxr-xr-x   2 6   staff    1024 Aug 17 15:56 comp.archives.ms-windows.announce

    ※`23/06追記、もっと早く追記してもよかったが、NetNews の設定はよい子では必要ない。
      これまで何年もインタ−ネット接続して社内にサ−ビスしてきたが、NetNews を見れな
      くて困ったという社内ユ−ザは出て来なかった。また管理者自体つまり小生も NetNews
      を見て情報収集したことはなかった。これからもすることはないと思う。


  (3) インフラの選択と設計

    ================================================================================
    どんどん新しい技術や製品が出てくるが、これらの取り込みは次にする。ここでは堅実に
    地道に、かつ安くイントラネットを構成することを目標にする。先ずは基本を押える。
    ================================================================================

   * 使用コンピュ−タ

    インタ−ネット用のWWWサ−バや、ゲ−トウェイのファイアウォ−ルのホストには Sun
    がEWSとしては安いし、Solaris 2.5.1 なら非常に安定していてよい。最近はこれらの
    ホストに Windows NT をサ−バにすることも多いようだが、信頼性の点やこれまでの実績
    を考えるとEWSを用いることをお勧めする。 ただし内部のネットワ−クで Windows 95
    のアプリケ−ションを使おうとすると、NT が必要になる場合がでてくる。 これには定評
    があるDEC社のパソコンを使おう。その後DEC社はコンパックに買収されてしまった。
    ミニコンからパソコンの時代になっていくのに体質転換できなかった。

    内部で使うホストは、マルチメディア対応の INDY がベストである。ビデオ会議などは今
    後、当たり前になるかも知れない。Sun に較べれば少し高いのでサ−バ専用機にはもった
    いない。EWSばかりでは表計算もできないので、Windows パソコンも必要である。アプ
    リケ−ションに何を使うかによって、EWSとパソコンの台数、割合は異なる。パソコン
    でも、EWSのX端末としても使いたいならばDEC社の Mulita がある。3つボタンマ
    ウスから Mosaic、X端末ソフトまで最初から入っている。難点は少々高い。 同等のスペ
    ックで Gateway 2000 なら半額で買えてしまう。

    Windows パソコンは INDY のようにマルチメディア対応にしたいというのは、やらない方
    がいい。テレビカメラやマイクを使うには、またまたボ−ドを買って入れなければならな
    い。大変な作業になる。Windows 95 の Plug and Play は、Microsoft が保証したもので
    なければならないし、それでもやってみなければ分からない。一度トラブルともう大変で
    ある。Windows が勝手に設定したところがさっぱりわからず、手も足もでなくなる。マル
    チメディア対応したパソコンが必要なら、最初からセットされたもの、あるいはセットさ
    せて購入することを勧める。少々高くなってもあなたの人件費の方が高くつく。

    --------------------------------------------------------------------------------
    結局サ−バ専用機には安い Sun が、 ユ−ザ使用機にはマルチメディア対応の INDY がお
    勧めである。Windows パソコンは素直に使う分にはいいかと思われる。
    --------------------------------------------------------------------------------


   * インタ−ネット接続回線速度

    インタ−ネット接続するには、電話会社に専用線の契約をしなければならない。専用線は
    プロバイダのNOCのル−タと自社側のル−タの間を接続する。専用線といっても公衆回
    線の 3.4 KHz のアナログ専用回線と、64 Kbps 以上のデジタル専用回線がある。3.4 KHz
    の方は本格的にインタ−ネットを使うのであれば考えない方がいい。先ずは 64 Kbps、お
    金に余裕があれば 128 Kbps にしたいところである。

    1997年にNTTのOCNが始まると 128 Kbps でも月3〜4万円の回線料金になるら
    しい。128 Kbps  あれば画像なんかでも、ほとんどストレスなく見れるようになる。逆に
    サ−ビスする場合も同じことが相手先に対して言える。97年10月追記:OCNを基幹
    インタ−ネット接続線にするのは役不足である。支社の利用ぐらいにした方が無難である。
    98年5月追記:これからは DA128 をお勧めする。

    次にル−タは何を選ぶか。 ここは国産でがんばっている Yamaha RT100i を使ってあげた
    い。64 Kbps と 128 Kbps をサポ−トしている。 RT100i 以外なら Cisco 2501 になるか
    な。Cisco 1003 は RT100i とほぼ同じ値段なのだが、 64 Kbps しかサポ−トしていない。
    ロ−カルなプロバイダには、基幹ネットへの回線が 64 Kbps のところがある。 そんなと
    こと契約しては、もし 128 Kbps 専用線接続しても宝の持ち腐れになる。

    --------------------------------------------------------------------------------
    専用線 64 Kbps で先ず接続し、安くなるのを待って 128 Kbps 専用線接続に切り替える。
    --------------------------------------------------------------------------------


   * 内部ネットワ−ク機器

    先ず内部ネットワ−クには電波のLANは使わないことにする。社内が電磁波だらけにな
    ってしまう。携帯電話の長時間使用は脳味噌がやられるらしい。本当がどうかは分からな
    いが、体にあまりよくないことは確かだと思っていい。赤外線LANという手もある。天
    井に赤外線をばらまく装置を付け、机の上に赤外線を受けるちょっとした装置をおく。し
    かし、その赤外線のラインを人が横切ったらどうなるのかな。あまりスピ−ドもでないみ
    たいだしとりあえず考慮しないことにする。

    無難なところで内部ネットは 10Base-T をメインに使っていくことにする。モジュラ−ジ
    ャック型のUTPケ−ブルは、カテゴリ5を最初から使う。10 Mbps のイ−サネットはカ
    テゴリ3の少し安いケ−ブルでいいが、 100 Mbps の高速ネットワ−クに後対応できるよ
    うにしておく。ハブやスイッチング・ハブも 10 Mbps 対応でよい。 とりあえずしばらく
    はスイッチング・ハブが要所要所においてあれば十分もつと思われる。

    もしも事務所移転だとか、建て直しだとかいったチャンスがあれば、今はどの企業でもネ
    ットワ−ク・ケ−ブルをフリ−・アクセス・フロアの下に埋めるようにしている。この際
    ケ−ブルを集中配線して管理するようにしよう。19 inch ラックにパッチパネルをつけて、
    このパッチパネルで結線を管理するわけである。ただしこの工事は一般的に専門業者がや
    ることになっていて、結構費用も数百万円ぐらいかかるみたいである。まあ絶対必要なこ
    とでもない。やれればうれしいが。

    --------------------------------------------------------------------------------
    初期の段階では内部ネットワ−ク構築用として特に機器を購入する必要はない。 10 Mbps
    のスイッチング・ハブをうまく使って、ネットワ−ク負荷を分散させておけばよい。
    --------------------------------------------------------------------------------


   * バックボ−ン再設計時

    社内でどんどんインタ−ネットや社内用のWWWを使うようになると、ネットワ−クのト
    ラフィックが問題になってくる。WWWは画像でも映像でも何でもこいなので、ひょっと
    すると案外早い時期に問題が表面化するかも知れない。様々な既存の文書やカタログなど
    見るのに、社内WWWは便利だということになれば利用は加速される。バックボ−ン再設
    計のポイントは5年程度持つことを念頭に入れて、十分なスル−プットが確保されるよう、
    少々オ−バスペック程度の機器を導入することである。

    97年前半までは、 Cisco 4500 といったル−タに 100 Mbps スイッチング・ハブでバッ
    クボ−ンを形成する例が多かった。しかしその後は突如出てきた 100 BASE-T レイヤ3ス
    イッチを主体とするやり方が主流になってきている。レイヤ3スイッチはル−タのパケッ
    ト転送をハ−ドウェアで処理し、バ−チャルLANでパケットをスイッチングする。設定
    はほとんどル−タに近い。簡単である。ただ本来ル−タに備わっているフィルタリングが
    できなかったりする欠点もある。しかし、内部ネットでのフィルタリングまでは本書のユ
    −ザは関係しないだろう。

    ちなみにバックボ−ンには 100 BASE-T の他、ATM, FDDI, 100 VG-AnyLAN  などもメディ
    アとしてはある。FDDI は最近ではあまり流行らないみたいである。望ましいのは ATM で、
    電話回線網のインタ−ネットとイ−サネットの相性がいいらしい。 しかし ATM の開発が
    遅れたため、 既存のイ−サネットを拡張する形で 100 BASE-T や 100 VG-AnyLAN が出て
    きてしまった。この2つリアルタイムの映像でも流すのでなければどちらでもいいが、流
    れとしては 100 BASE-T である。100 VG-AnyLAN を扱っているメ−カは非常に少ない。

    --------------------------------------------------------------------------------
    レイヤ3スイッチで 100 Mbps バ−チャルLAN構成にする。他は考える必要なし。
    --------------------------------------------------------------------------------


   * セキュリティ対策

    先ずこれは、ゲ−トウェイに市販のファイアウォ−ル製品を入れて、専用で使うことにす
    る。製品としては FireWall-1 が実績もあり、約80万円と適当な値段でもあり、いいか
    と思う。同等の値段でファイアウォ−ル、DNS、sendmail などインタ−ネット接続に必要
    なソフトを全て搭載するファイアウォ−ルも市販されているが、これは出先機関などの小
    規模なネットワ−クで使う方がいいと思う。しかし DOS/V で、BSD/OS ベ−スのソフトは
    あまりお勧めでない。色々制約があり、手間や費用を考えるとEWSベ−スの方がよい。

    ちなみにファイアウォ−ル設置の選択肢として、プロバイダなどがコンピュ−タごとレン
    タルしているのを使う手もある。だいたい月10万円である。注意しなければならないこ
    とは、安全対策の責任はあくまでもレンタルしたユ−ザの方にあるということである。こ
    れは、SI業者などにファイアウォ−ルの設置を依頼した場合も同じことが言える。ファ
    イアウォ−ルにお金をかけてもらえない場合は、フリ−ソフトを使うことになる。フリ−
    ソフトだからといって信頼性が低いということはない。プロバイダの中にはインタ−ネッ
    ト設置の提案で fwtk を使うところもある。大学関係などは、どうもほとんどがフリ−ソ
    フトを使っているようである。適切に設定さえすれば十分使用に耐えると言っていい。

    とりあえずこれでセキュリティ対策とするが、時期を見てさらにデ−タの暗号化、パスワ
    −ド強化を考えていく必要がある。デ−タの暗号化はル−タで行う製品が出てきているが、
    数百万円と高いので、とりあえず考慮しない。それに暗号化技術自体、アメリカの軍事機
    密に属することがあり、最近になって一部解禁になったりしてと、まだまだ流動的である。
    もう少し様子を見た方がいい。 パスワ−ド強化については Kerberos(地獄の門番)とい
    うのがあるが、運用がかなりやっかいみたいである。今後はOTPと称するワンタイム・
    パスワ−ドが主流になるだろうと言うことである。

    --------------------------------------------------------------------------------
    ゲ−トウェイのホストにファイアウォ−ルのソフトを入れる。FireWall-1  がいいかと思
    う。その次には、さらにパスワ−ドの強化やIPパケットの暗号化を考えていく。
    --------------------------------------------------------------------------------


  (4) 構成ネットワ−クの管理

   * ホスト名の管理

    内部ネットのホスト名は /etc/hosts で管理する。一般ユ−ザが全てのホストにアクセス
    できる必要はない。管理者用と一般ユ−ザのキ−となるホストのみ /etc/hosts に、全ホ
    スト名を記述すればいい。あえて DNSで管理する必要はない。インタ−ネットのホスト名
    管理は、昔はそもそも /etc/hosts で十分やっていたわけだから。ただし、全ホスト名と
    いってもただのユ−ザのパソコンまで入れる必要もない。内部ホストはインタ−ネットに
    アクセスできるように、DNS のクライアントにはする。しかし上で述べたように、内部の
    ロ−カルなネットワ−クのアクセスは /etc/hosts で独自解決できるようにする。これに
    より DNS サ−バがダウンしても、ロ−カルの使用には支障をきたさないようできる。

    社内に文書管理用のWWWサ−バであるとか、ホスト系のアプリケ−ションがWWW対応
    したとか、いろいろ社内にサ−バが増えていくことになる。その際このサ−バのIPアド
    レスはこれこれですと社内にアナウンスしてアクセスしてもらうのか。サ−バが1つや2
    つであればそれでも構わないが。内部ネット用の DNSサ−バを用意する手もある。これで
    IPアドレスでなく適当なホスト名でアクセスできる。しかし管理するサ−バが1つ増え
    てしまう。ポ−タルサイトを用意するのはどうか。社内用WWWサ−バの最初の画面をポ
    −タル、つまり様々なサ−バへの窓口(リンク)を用意するのである。これでサ−バのIP
    アドレスを変更しても、ユ−ザには何ら迷惑をかけることもない。


   * IPアドレスの管理

    ホストとIPアドレスは固定する。ユ−ザの人事異動により同時にホストも持っていくと
    いうことはやらないようにする。これをやるとIPアドレスをその度につけかえないけな
    い。DOS/V パソコンなんかはユ−ザが勝手にいじって、持って行きたいという可能性は高
    い。しかし仕事で使う以上、どのパソコンでも基本的には同じ設定でいいはずである。ユ
    −ザが独自にカスタマイズしたいのなら、それはユ−ザの責任においてやるべきだし、カ
    スタマイズした設定ファイル等はユ−ザが管理すべきである。人が移動する場合の処理は、
    アカウントの消去と再登録、保存してある電子メ−ルの移し替えぐらいにとどめる。

    IPアドレスの割り振りに、DHCP を使えばいいではないかという議論もある。 確かにう
    まく使えば非常に有効かも知れない。しかし小生の感じでは DHCP はまだ十分こなれてい
    ない。INDY IRIX 5.3 での DHCP サ−バと Windows 95 の DHCP クライアントでテストし
    てみた。どうも挙動がおかしい。それに DHCP を使えば Windows 95 側で設定が全く必要
    ないかと言えばそうではない。各OSで DHCP が実際サポ−トしている機能はそれぞれで
    ある。電子メ−ルの設定なんかは結局必要になってしまう。挙動不審なデ−モンはできる
    だけ動かさない方が身のためで、この時点では DHCP は有効とは思えない。


   * 電子メ−ルの管理

    外部との電子メ−ルのやり取りは部門単位でいいのでないか。必要な場合に限って個人用
    のメ−ルアドレスを発行するようにした方が?。まあ実際、そうは言っておられない。こ
    れは個人情報が不用意に外部に流れないようにするためである。個人用メ−ルアドレスも、
    個人が特定できないような名前にする。最近フルネ−ムをそのままつけている場合がある
    が全くよろしくない。メ−ルアドレスをどうやって決めるか。これもまた結構問題なこと
    だが、管理者が一定のル−ルを決めてつけてしまっていいと思う。Nifty のようにアルフ
    ァベットの数字の羅列でも結構である、でもこれだとちょっと味けないか。

    外部に対してはこれでいいが。社内でのメ−ルのやりとりは、部門単位でいいというわけ
    にはいかない。仕事の上からどこどこ課のだれそれと特定する場合がほとんどである。こ
    のため社内の中でのメ−ルは、個人が特定しやすいアドレスである方が望ましい。まあ社
    内外に通用する個人アドレスは、日本太郎なら tnippon ぐらいでいいか。 エイリアス展
    開しなければ、 メ−ルアドレスはメ−ルを読むコンピュ−タでのその人の login 名にな
    る。つまりメ−ルアドレスの付け方には、英数字、小文字、8文字以内の制限がある。長
    いメ−ルアドレスを付けたければ、/etc/aliases で別名展開する。

    設定は一番簡単なのがパソコンもEWSも POP & SMTP でやってしまう。これだとEWS
    にも sendmail の設定が不要になる。次に簡単なのがマシンと人を固定して、EWSのユ
    −ザ名を全て同じにしてしまう。ただしメ−ルアドレスは taro@nix.co.jj 等とちゃんと
    与えておく。このアドレスでメ−ルが来たらメ−ルサ−バの /etc/aliases で、マシン名
    を含んだ user@machine1.nix.co.jj と変換する。 送る時はメ−ルソフトにユ−ザ名をセ
    ットしておけばそのアドレスで発信される。このやり方は企業など、あまり人の出入りが
    ない場合に有効である。学校なんかは1年でユ−ザが変わるためダメだが。


   * ネットワ−クの管理

    構築したネットワ−クを日々、問題なく稼働させていくには SNMP とか RMON といった管
    理をするのが望ましい。しかし本書ではこれらの管理はやらないことにする。 SNMP/RMON
    管理するためには、管理ソフトや RMON プロ−ブといった装置が必要になってくる。これ
    らは大体100万円前後する。しかも問題が起きているかどうかの判断は、つまるところ
    管理者がソフトで表示されるグラフを理解する必要がある。そのためには高度なネットワ
    −クに関する知識と経験がなければならない。市販の管理ソフトは、グラフのこれ以上に
    なったら危険とかいったことが、一応の目安として表示されてはいるようだが。

    ネットワ−クの管理には、性能、構成、障害、機密、課金があると言われている。"課金"
    は管理者の仕事を増やすだけのことでやらないことにする。 "機密" はファイアウォ−ル
    でOK。"構成" はネットワ−ク図をちゃんと描いていくことにしよう。"障害" は社内の
    ことで見ればだいたい分かる。問題は "性能" である。WWWアクセスが遅くなったとか、
    NFS サ−バからの反応が鈍くなったとかといったことである。サ−バ自体のパフォ−マン
    スに起因することは、ここではまた別の問題であり、除外することにする。つまりネット
    ワ−クのスル−プットが問題になってくる。

    ここではできるだけスル−プットの "性能" が、問題にならないようにすることを考える。
    多くの場合、意図しないブロ−ドキャストやデ−モンの不用意な設定がスル−プットを低
    下させている。慎重に個々のコンピュ−タを設定するなら、問題はあまり起こらないはず
    である。先ずは Windows パソコンで NetWare や NetBEUI 機能を使わないのなら、 設定
    で外しておこう。NetBEUI のファイル共有は、TCP/IP でも同じくできる。他 DNS やメ−
    ル関係のデ−モンでの、時間間隔が設定できるようなところは要チェックである。間隔が
    短いと頻繁にやり取りのパケットが発生することになる。SNMP/RMON でも同様なことが言
    われ、へたにやると管理ツ−ル自体がスル−プット低下の原因になてしまう。


   * セキュリティポリシ−

    セキュリティポリシ−を策定し、文書できちんと残すべきであるという記事が、雑誌でも
    本でも96年当時からしばしば掲載されてきた。企業においてインタ−ネット接続のセキ
    ュリティポリシ−といっても、ごく単純なル−ルしかない。内から外へのWWWアクセス
    ができること。自社のWWWサ−バに外からアクセスできること。メ−ルのやりとりがで
    きること。FTP や Telnet は限られた人だけでいいはずである。これらをファイアウォ−
    ルのル−ルに設定するだけのことである。大学などのように内部ネットワ−クへのアクセ
    ス、原則オ−プンのル−ルとは訳が違う。これで一体、何をセキュリティポリシ−に策定
    するというのか。セキュリティポリシ−はただのお題目でしかない。

    社内の普通のユ−ザは FTP も Telnet もまだ知らない。 FTP を使えば、自宅に帰っても
    会社のサ−バにアクセスできるよなんて、寝た子を起こすようなことはわざわざ言わなく
    ていい。ネットワ−クを運用管理するのは貴方1人しかいない、ポリシ−は腹の内にあれ
    ばいい。外野にポリシ−うんぬんと口をはさますな、時間の無駄だ。ともかくセキュリテ
    ィに関しては、ユ−ザの利便性よりも安全性を優先すること。ユ−ザの個々の要求をいち
    いち聞いていては、安全を確保することはできない。たとえ役員クラスの人が特別な要求
    をしてきたとしても、ネットワ−ク管理者は、全体の安全を先ず考えることが責務である。
    貴方しか実質、ネットワ−クを守ることができないのだから。

    2000年頃だったか、セキュリティポリシ−がやたら話題になってきた。セキュリティ
    ポリシ−がきちんと定められて守られているか、監査を受けて何やらお墨付を取ろうとい
    う話がどっと出た。BS7799とかいう資格のことである。それから3〜4年経って、セキュ
    リティ監査の話はどうなったか。あまり目にしない、耳にしないようになったような気が
    せんでもない。とてもや一般化したとは思えない。ちょっと話題になると喜んで飛びつく
    輩がいる。500万円とか1千万円とかコンサルティング会社に払って、やった会社なん
    か今どうしてるのか。お題目ばかり細かに書き並べて、それでどうなった。本当にセキュ
    リティは守られているの?。公衆便所に張ってある掃除のチェックシ−トでしかない。


   * にちにちの運用ル−ル

    セキュリティ以外の日々の運用に関してはどうか。電子メ−ルはアドレス発行の際に、利
    用の注意なる一文を渡した方がいいだろう。例えばメ−ルの添付ファイルのサイズは1メ
    ガまでとする。ほかっておくと10メガでもへっちゃらで送ろうとする。相手がダイアル
    アップだったりしたら、大迷惑である。口頭や文書だけのお願いでは実質、効き目い覆�
    だろう。メ−ルサ−バのソフトではじくような設定をすることになるだろう。社外のプラ
    イベ−トなメ−リングリストを受けるのも問題である。小生が実際注意したのでは、1分
    毎にメ−ルが来ていた。君、これ実際会社で読めるの?、と言って止めてもらった。それ
    から Windows パソコンからのメ−ルの POP アクセスの時間間隔。少なくとも5分以上に
    すること。1分間隔で皆、見に来られたらメ−ルサ−バは簡単にパンクしてしまう。


   * 続セキュリティポリシ−という議論  `21

    本や雑誌などでファイアウォ−ルの記事を読むと必ず、セキュリティポリシ−が肝心であ
    る。先ずは最初にそれを決めなければならないと書いてある。一体、何を何から守るとい
    うのか。ファイアウォ−ルを設置する目的、被害に合った場合の想定コスト、セキュリテ
    ィ対策にかけることができる費用は。そして検討委員会の設置と、セキュリティポリシ−
    のドキュメント化など。たがだかネットワ−ク管理者が1人しかいない、このよい子のよ
    うな場面で、そんな議論をする意味があるのか。ネットワ−ク管理者以外のインタ−ネッ
    トに門外漢の人間が集まって、話し合ったところで何が生まれると言うのだ。議論は噛み
    合わず、重箱の隅をつつくような無駄な方向に進むのが落ちである。果てはがんじがらめ
    のインタ−ネット利用規定ができあがるのが落ちだ。

    他の人達にはファイアウォ−ルは、インタ−ネット接続する上で絶対に必要なものである。
    これさえ分かってもらえればいい。ファイアウォ−ルはその仕組みからして、内から外へ
    の HTTP アクセスは許可、それ以外は全部シャットアウト、というようなル−ル設定を行
    う。パケットフィルタリングのル−ル設定では、デファクト許可または禁止の2通りの設
    定がある。以前、大学などでは禁止するのを禁止した後、他は全部許可の設定をするとい
    う話をしばしば聞いた。研究のためそういう設定になるだろうと思う。しかし我々企業サ
    イドでは基本的にはWWWやメ−ルのパケットだけを許可し、それ以外は禁止という設定。
    これしかないと思う。必要最小限のものだけ許可すればいい。本、雑誌でいたずらにデフ
    ァクト許可/禁止の議論を取り上げるのはいかがなものか。


  (5) 構成ネットワ−クの全体像

   * ネットワ−クの全体像
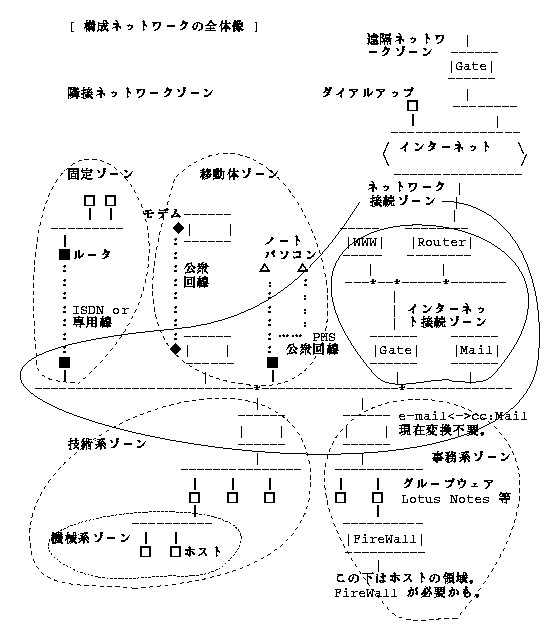
Fig. 132
      ・ネットワ−ク接続ゾ−ン : インタ−ネット接続ゾ−ン(インタ−ネット接続口)
                                 隣接ネットワ−ク接続ゾ−ン

      ・内部ネットワ−クゾ−ン : 技術系ゾ−ン、機械系ゾ−ン
                                 事務系ゾ−ンなど

      ・隣接ネットワ−クゾ−ン : 固定ゾ−ン ----- ISDN、専用線、公衆回線
                                 移動体ゾ−ン --- 公衆回線、ISDN
                                 モバイル環境 --- PHS、携帯電話

      ・遠隔ネットワ−クゾ−ン : 専用線インタ−ネット接続(国内と海外の場合あり)
                                 ダイアルアップ接続


   * 外との接続について

    [ 遠隔ネットワ−クゾ−ン(国内支社)]

    支社でも最寄りのプロバイダに入り、専用線に準じたインタ−ネット接続する。支社の人
    数が少なければ、ダイアルアップIP接続でもとりあえずはいいかも知れない。ただし当
    面は電子メ−ルのやり取りぐらいとどめる。その次に外部向けWWWに支社でも見れる情
    報を入れ、パスワ−ド制限によりアクセスができるようにしていく。あまりセキュリティ
    にシビアにならなければ、とりあえずここまでは出来るはずである。本社へのインタ−ネ
    ット経由のアクセスについて、以下のことを順次計画していきたい。直接内部WWWにア
    クセスできるように、IPアドレスによるフィルタリングをかけたりしていく。通信の暗
    号化もできればやって行きたい。VPN(仮想プライベ−トネットワ−ク)である。自社
    の出先機関のみならず、協力会社等ともVPNを利用することを考えてもいい。


    [ 隣接ネットワ−クゾ−ン:固定ゾ−ン ]

    近隣にある支社との接続である。できれば専用線によるル−タ接続が望ましい。とりあえ
    ずはISDNの INS64でもいい。しかしISDNと公衆回線の利用には問題がある。電話
    番号が知られたら侵入される可能性がある。ISDNは接続相手を固定したり、発信者の
    番号を見れたりできるのでまだ対策はしやすい。公衆回線の利用はもはや止めた方がいい。
    ランニング・コストはどっちも同じである。ISDN接続の場合、社内間の電子メ−ルに
    は問題がある。支社のメ−ルも本社のメ−ルサ−バで一括管理すると、支社内のメ−ルも
    本社を経由して配送されることになる。そのための電話が本社と支社間でしょっちゅうか
    かることになる。これが嫌なら支社のネットワ−クを本社のサブドメイン構成にして、支
    社でも独自なメ−ルサ−バを立ち上げなければならない。これはやっかいな話しでなる。


    [ 隣接ネットワ−クゾ−ン:移動体ゾ−ン ]

    営業マンが外出先から公衆電話でアクセスするモバイル接続。在宅勤務で本社にアクセス
    する場合とか。問題は幾つかある。公衆電話からのアクセスでは電話番号による制限をか
    けることができない。最低限 CHAP によるユ−ザ認証を行いたい。より安全を期すならワ
    ンタイム・パスワ−ドの利用を考えたい。利用者が少ない内はあまり安全とはいえないが、
    Windows NT の RAS( リモ−トアクセス・サ−ビス ) を使う。Windows NT が RAS のサ−
    バで、モデムを付けておく。クライアントは Windows 95/98 などである。RAS は DHCPを
    サポ−トし、コ−ルバック機能もある。暗号化機能も NT 4.0 には入っているので、不正
    アクセスにもある程度対処できるのでないか。これで数十人程度はめんどうみれるだろう。


    [ 遠隔ネットワ−クゾ−ン(海外支店)]

    海外の支店や出張所と接続する場合である。アメリカの事情では、電話回線はつなぎ放し
    なので電話代は気にすることはない。海外とのインタ−ネット利用でおいしいのは、イン
    タ−ネット電話である。使える使えないと評価はマチマチだが、 Internet Phone は使え
    るよという話しを96年当時にすでに聞いた。音質はやや悪いが、聞こえないというもの
    ではない。Internet Phone は有料、Netscape 用の CoolTalk、Microsoft 用のNetMeting
    はタダである。これらプラグインして使う。ホワイトボ−ドもチャットもできる。ダイア
    ルアップ接続の場合、 NetMeting では IRC サ−バに互いにロッグインして使うことにな
    る。96年当時、インタ−ネットがまだ普及する以前に、海外に支社開設のためコンピュ
    −タの調達やインタ−ネットの設定をどうするか悩んだことがあった。今や昔の話しだ。


    [ 海外出張時のインタ−ネット利用 ]

    ノ−ト型パソコンを持って出かけて、たとえばPSI社のサ−ビスを利用する。ダイアル
    アップIP接続サ−ビス InterRamp に入れば、 世界中130ケ所以上あるアクセスポイ
    ントを使うことができる。ニュ−ヨ−クに行ったならばニュ−ヨ−クのアクセスポイント
    の電話にかければインタ−ネットが使える。電子メ−ルのメ−ルボックスは東京にあるの
    だが、ニュ−ヨ−クから東京のメ−ルボックスを見ることになる。利用料金は月1万円以
    下である。国内ではアクセスポイントが東京と横浜にしかないのが難点である。英語の案
    内が http://www.jp.psi.com/に、日本語の案内は http://www.eccosys.com/PSI/ にある。
    メ−ルボックスの容量は最大 20 Mbyte である。これは96年当時の検討である。PSI
    社ぐらいしかこのようなサ−ビスはしてなかった。


   * 国内支社との接続検討  [ 遠隔ネットワ−クゾ−ン(国内支社)]

    最寄りのプロバイダと専用線接続するまでもないが、 NTTの OCN や DA64 利用の IIJ
    エコノミ−等によるインタ−ネット接続をする。ともかくできるだけ支社側の管理がいら
    ないようにしなければならない。支社ユ−ザのメ−ルアドレスは tokytaro@nix.co.jj 等
    とすることを条件にする。セキュリティ対策は本社 FireWall-1 でのIPアドレスによる
    フィルタリングを基本とする。DNS とメ−ルサ−バは、本社のものを使い自前とする。プ
    ロバイダとは、インタ−ネットの接続とパブリックなIPアドレスの割り当てだけになる。
    メ−ルアドレスは tokytaro@nix.co.jj とすることから、DNS のサブドメイン構成も必要
    ない。つまり katou@tokyo.nix.co.jj とはしないということである。 サブドメイン構成
    はややこしくするだけである。

    支社のパソコンの管理はどうするか。 IPアドレスの設定や DNS クライアントの設定な
    んかはやらないようにしたい。 また OCN などを利用するとパブリックなIPアドレスの
    個数は限られる。このため、支社のル−タでIPアドレスの変換と DHCP サ−バを利用す
    ることにする。インタ−ネットへのIPアドレスは、1個のパブリックアドレスにしてし
    まうのである。この代表IPアドレスの HTTP と POP だけ、 本社の FireWall-1 で通過
    させ、本社の内部WWWサ−バとメ−ルサ−バにアクセスできるようにする。 SMTP は支
    社のコンピュ−タが Windows パソコンだけなら通す必要はない。 内部WWWサ−バと内
    部メ−ルサ−バには、そのままでは外部からアクセスできない。そのため FireWall-1 の
    IPアドレス変換機能で、これらをバリアセグメントにあるように見せかける。
            ________________________________________
          /                                        \
          \  Provider アクセスポイント   名古屋    / インタ−ネット
            ------○-------------------------○-----
              東京|OCN 64                   |専用線 128 Kbps
                  |                 WWW     |                        仮想的にこ
      PC ■  ■   □IP Masquerade    □ DNS  □     □ 社内用 Mail/WWW こに見せる
         |  |   |DHCP             |      |     |
        ----------------           ---------------------------- パブリックIP
           支社                          |    本社
                        IPアドレス変換 □ Fire    □ 社内用 Mail/WWW
                                         |         |
                                   ---------------------------- プライベ−トIP


   * 隣接工場との接続検討  [ 隣接ネットワ−クゾ−ン:固定ゾ−ン ]

    あくまでも内部ネットワ−クということで接続を考える。安い専用線の DA64 が望ましい。
    15 Km 区分で 2.8 万円である。INS64なんてへたに使うよりよっぽどいい。ISDNは基
    本的には公衆電話回線である。セキュリティ対策のため、発信電話番号のチェックやユ−
    ザ認証( PAP/CHAP )をやらないかん。専用線なら何も気にする必要がない。隣接工場から
    のインタ−ネットへのアクセスは、本社を経由させることにする。隣接工場や支社は内部
    ネットワ−クに取り込んだ方が、セキュリティを確保しやすくなる。メ−ルや DNSの扱い
    はどうするか。メ−ルアドレスは koujou@nix.co.jj というようにする。本書では内部ネ
    ットワ−クのホスト名管理に、DNS でなく /etc/hosts を使うようにすでに設定した。こ
    のため隣接工場をサブドメインに分割することは元々できない。メ−ルアドレスは本社の
    メ−ルサ−バで一括して管理する。

    隣接工場のコンピュ−タのIPアドレスはどうするか。 DHCP サ−バを使って動的に割り
    振るか、固定してしまうか。DHCP サ−バを使うなら、 本社に置くか隣接工場に置くか考
    えなければならない。それに本社と工場間をブリッジ接続にするか、ル−タ接続にするか
    も。ブリッジ接続は止めておいた方が無難だと思う。ブロ−ドキャストが本社にも流れ込
    んで来てしまう。ここはきちっとル−タでセグメントを別にすべきである。となるとDHCP
    サ−バを本社側に設置すると、ル−タは DHCP リレ−・エ−ジェントとして働いてもらわ
    ないけない。もし DHCP サ−バを設置するのなら隣接工場においた方がいい。小生として
    は無用にサ−バを増やさないため、固定IPアドレスを振る選択をしたい。接続の方法だ
    が、2000年の夏ぐらいから、隣接工場が3キロぐらいまでなら、無線LANのいい製
    品が出てきた。2つ1セットで150万円程度である。


   * モバイルアクセスの検討  [ 隣接ネットワ−クゾ−ン:移動体ゾ−ン ]

    モバイル、モバイルと世間ではだいぶ騒いでいる。PHS や携帯電話の料金値下げや通信速
    度、次々に発売される軽量ノ−トパソコン、PDA とかいう携帯情報端末、それらに搭載さ
    れる専用OSの Windows CE など目が奪われがちである。しかし、そんなことよりいかに
    管理不要でモバイル環境を作るかが問題である。自社で RADIUS サ−バを運用するような
    ことはしたくない。ここまでやるとプロバイダと変わりない。One Time Password を使う
    というのも雑誌等でよく紹介されている。One Time Password 用のカ−ドを持ち歩くとい
    うやつである。カ−ド発行のサ−バもいる。値段も高いし、運用も大変そうである。それ
    にアクセスサ−バもおきたくない、つまり外部から電話を受ける集合モデムの運用もした
    くない。PHS には、PHS 対応モデムというのが必要である。九州や北海道から例えば名古
    屋に電話アクセスするとなれば、電話代はばかにならないと思うが。

    では具体的に電子メ−ルの利用を考えてみる。ダイアルアップIP接続の契約を幾つかす
    る。アクセス・ポイントが多い OCN ダイアルアクセスのサ−ビスなんかどうだろう。 こ
    のサ−ビスでは電話先は同じにできる。自動的に一番近いアクセス・ポイントの電話に転
    送されるようになっている。ナビダイアルサ−ビスという。全国53都市で 0570-047999
    に電話すると最寄りのアクセス・ポイントに自動的に接続する。PIAFS にも対応する。メ
    −ルアドレスは対外的に、独自ドメイン宛 user@nix.co.jj としたい。そのため外部から
    のメ−ルは、いったん本社のメ−ルサ−バで受ける。そして /etc/aliases ファイルでプ
    ロバイダのメ−ルアドレスに転送するようにする。メ−ルを外へ送る場合はプロバイダの
    アドレスそのままでもいかんことはないが、From: アドレスを見せかけだけでも会社名の
    ドメイン user@nix.co.jj できれば、そうするのが望ましいだろう。